Compliance-Theater
stoppt keine Angreifer.
Wir schon.
Sie müssen NIS2, DORA oder ISO 27001 erfüllen. Wir holen Sie dort ab, wo Sie stehen: ganz am Anfang, mitten in der Umsetzung oder nach dem Ernstfall. Und bauen mit Ihnen Sicherheit, die Angriffen standhält — nicht nur Audits.

Threat Advisory · 1. November 2026 · TLP:CLEAR

Binance hat das ISO-Zertifikat. Nordkorea hat das Geld.

Am 29. Oktober 2026 verlor Binance 6,36 Milliarden Dollar, den Großteil in 31 Minuten. TRM Labs schreibt den Binance-Hack mit hoher Sicherheit der nordkoreanischen Gruppe TraderTraitor zu (auch UNC4899, Jade Sleet, Slow Pisces), deren Vorgehen das FBI seit April 2022 beschreibt. Das Advisory zeigt, wo die Gruppe im Staat sitzt, ihre TTPs in sieben Akten nach MITRE ATT&CK und was ein ISO-27001-Zertifikat dagegen beweist.

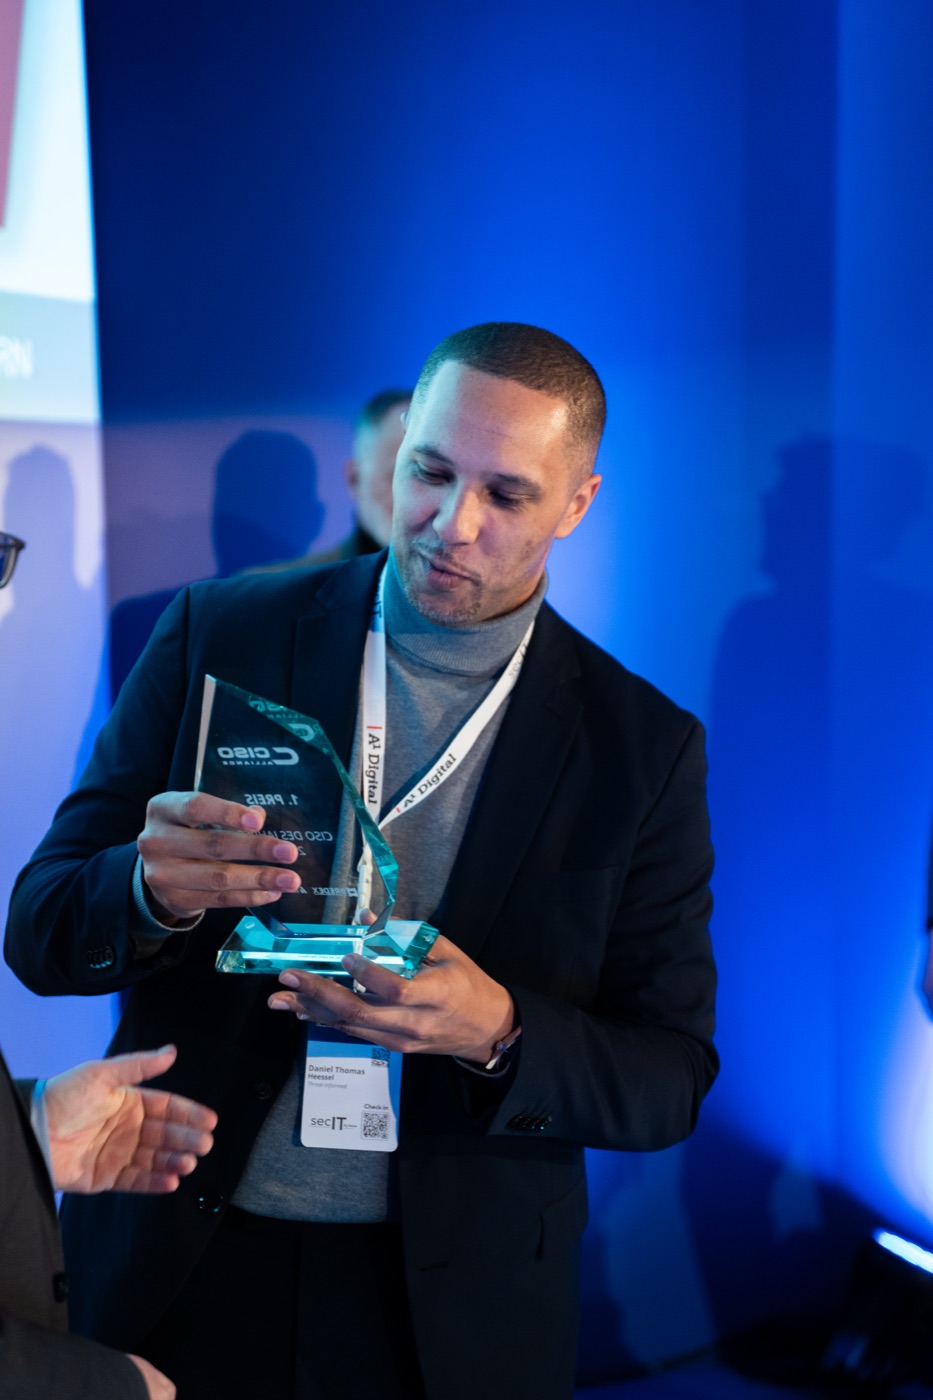
Daniel Thomas Heessel nimmt die Trophäe „CISO des Jahres 2026“ der CISO Alliance entgegen

CISO des Jahres 2026 Award
für Threat‑Informed Gründer
Daniel Thomas Heessel

Zwei Auszeichnungen, eine Linie: 2025 der TOP 10 CISO Award — für die Einführung von Threat-Informed Defense in einem internationalen Unternehmen, in eigener Verantwortung als CISO. 2026 dann der nächste Schritt: CISO des Jahres — für Threat-Informed.

Diese Erfahrung sitzt bei Ihnen am Tisch: jemand, der Ihre Rolle und Ihre Zwänge aus eigener Verantwortung kennt — und weiß, was am Ende wirklich schützt.

Lernen Sie uns kennen
Audit

Wir finden Ihre Lücken. Bevor es andere tun.

Sie müssen ein Audit machen, weil Compliance es verlangt? Machen wir — nach Standard, nachvollziehbar dokumentiert, ohne Drama.

Sie wollen ein Audit machen, weil Sie wissen wollen, ob Sie wirklich sicher sind? Genau dafür sind wir da.

Coverage-AnalyseControls vs. MITRE ATT&CK
Initial Accessteilweise
Executionabgedeckt
Persistenceteilweise
Credential AccessLücke
Lateral Movementteilweise
Exfiltrationabgedeckt
ImpactLücke
Prüfmaßstab: Ihr Threat-Profil — Branche, Region, Tech-Stack.
Beispielhafte Darstellung.
Beratung

Sicherheit ist kein Produkt. Sondern Architektur.

NIS2, DORA, CRA, ISO 27001, TISAX: Dass es Sie betrifft, wissen Sie. Offen ist, wie Sie es wirksam umsetzen. Wir richten Ihre Sicherheit am echten Vorgehen Ihrer Angreifer aus. Ihre Compliance ist dann das Ergebnis wirksamer Maßnahmen. Nicht ihr Ausgangspunkt. Aus 15 Jahren Verantwortung und Prüfung wissen wir, was in der Praxis trägt. Und wenn intern die Rolle fehlt, übernehmen wir sie: als externer CISO, ISO oder ISB.

Security-ArchitekturISMS-AufbauISMS-BetriebDetection & ResponseExterner ISBExterner CISO
Threat Intelligence & Threat-Informed Defense

Kennen Sie Ihre Angreifer? Ihre Angreifer kennen Sie.

ISO 27001 (A.5.7), NIS2 und DORA verlangen, dass Sie Ihre Bedrohungslage kennen. Wir liefern sie: 172 Angreifergruppen, 691 Techniken und 1068 Maßnahmen in unserer Datenbasis, aufbereitet für Ihr Unternehmen.

Und Threat Intelligence ist mehr als Pflicht: Wer weiß, wer angreift, investiert nur dort, wo es zählt. Im Schnell-Check sehen Sie live, wer es auf Unternehmen wie Ihres abgesehen hat.

THREAT INTEL172ANGREIFER691TECHNIKEN1068MASSNAHMEN93ISO CONTROLS
Warum Threat-Informed

Compliance ist Pflicht. Threat-Informed ist Schutz.

Wir haben erlebt, wie gut dokumentierte Security trotzdem scheitern kann. Audits, Policies und Zertifikate schaffen Ordnung – aber sie ersetzen kein Lagebild. Ohne dieses Lagebild werden Maßnahmen nach Checkliste entschieden, nicht nach Wirkung. Deshalb beraten wir threat-led: bedrohungsorientiert, priorisiert, umsetzbar.

„NIS2, DORA und ISO 27001:2022 fordern alle bedrohungsbasiertes Risikomanagement. Aber keiner erklärt, wie."
– Unser Ansatz erfüllt die Anforderungen der ISO 27001:2022 an Threat Intelligence (A.5.7).

Lieber jetzt mit uns reden als später mit dem Erpresser.

Erstgespräch über Ihre Bedrohungslage, unverbindlich und kostenlos.